Salt Typhoon: T-Mobile stoppte Hacker mit Schere und durchgeschnittenem Kabel
Wer an das Verhindern von Cyberattacken denkt, denkt wahrscheinlich oftmals an Software-Lösungen wie eine Firewall. Dass es aber auch ganz analog und pragmatisch geht, beweist eine Geschichte, von der Bloomberg berichtet. Im Herbst 2024 fand eine großangelegte Spionagekampagne mit dem Code-Namen „Salt Typhoon“ statt. Dabei wurden mehr als 200 Ziele in 80 Ländern angegriffen. Am gravierendsten waren davon die USA betroffen.
Anzeige
Wie Salt Typhoon neun US-Telekommunikationskonzerne infiltrierte
Schon vor der Entdeckung soll der Angriff eine Zeit lang unentdeckt gelaufen sein. Dabei haben die Angreifer:innen zunächst neun große US-Telekommunikationsunternehmen gehackt und sich Zugang zu deren Netzwerken und Routern verschafft. Dazu zählten Verizon und AT&T, aber auch T‑Mobile. Anhand von späteren Analysen wurde klar, dass die Angreifer:innen Metadaten von Anrufen und Nachrichten von Millionen Kund:innen abgreifen konnten.
Heute geht man davon aus, dass es sich um eine großangelegte Attacke des chinesischen Ministeriums für Staatssicherheit gehandelt hat, die Daten von US-Politiker:innen sammeln wollten. Dafür priorisierten sie die Region um Washington D.C. herum und sollen sogar Daten von Donald Trump und JD Vance ergattert haben. Verständlicherweise sorgte die Entdeckung schon damals dafür, dass die Telekommunikationsunternehmen mit Hochdruck daran arbeiteten, die Angreifer:innen wieder aus ihren Systemen auszusperren.
Anzeige
Top-Artikel
${content}${custom_anzeige-badge} ${custom_tr-badge} ${section}
${title}
${custom_anzeige-badge}
${custom_tr-badge} ${section}
${title}
Jeff Simon, Chief Information Officer bei T-Mobile, sagte dazu: „Wir haben gejagt, gejagt und gejagt. Jeden Tag habe ich das Team persönlich gefragt, wo die Angreifer sind, ob wir sie gefunden haben. Haben wir überhaupt schon Kontakt zum Feind gehabt?“ Erste Hinweise auf die infizierten Systeme gab es durch einen ungewöhnlichen Router, der im Datenzentrum von T-Mobile in Kalifornien stand. Das Gerät kommunizierte mit einem anderen T-Mobile-Standort, obwohl es abgeschaltet war.
Ein Techniker hat das Gerät sofort abgesteckt und zur genaueren Untersuchung in die Hauptzentrale in Washington gebracht. Dort stellten die Techniker:innen aber fest, dass das Signal gar nicht vom abgeschalteten Router kam. Sie verfolgten das Signal zu einem anderen Telekommunikationsunternehmen in Chicago, dessen Name Simon nicht näher nennt. Die Angreifer:innen hatten den Router in Chicago so manipuliert, dass er im System wie ein T-Mobile-Gerät auftauchte und so mit anderen Geräten des Unternehmens kommunizieren konnte.
Empfohlene redaktionelle Inhalte
Hier findest du externe Inhalte von TargetVideo GmbH,
die unser redaktionelles Angebot auf t3n.de ergänzen.
Mit dem Klick auf "Inhalte anzeigen" erklärst du dich einverstanden,
dass wir dir jetzt und in Zukunft Inhalte von TargetVideo GmbH auf unseren Seiten anzeigen dürfen.
Dabei können personenbezogene Daten an Plattformen von Drittanbietern übermittelt werden.
Hinweis zum Datenschutz
Empfohlene redaktionelle Inhalte
Hier findest du externe Inhalte von YouTube Video,
die unser redaktionelles Angebot auf t3n.de ergänzen.
Mit dem Klick auf "Inhalte anzeigen" erklärst du dich einverstanden,
dass wir dir jetzt und in Zukunft Inhalte von YouTube Video auf unseren Seiten anzeigen dürfen.
Dabei können personenbezogene Daten an Plattformen von Drittanbietern übermittelt werden.
Hinweis zum Datenschutz
So verhinderte T-Mobile weitere Cyberangriffe
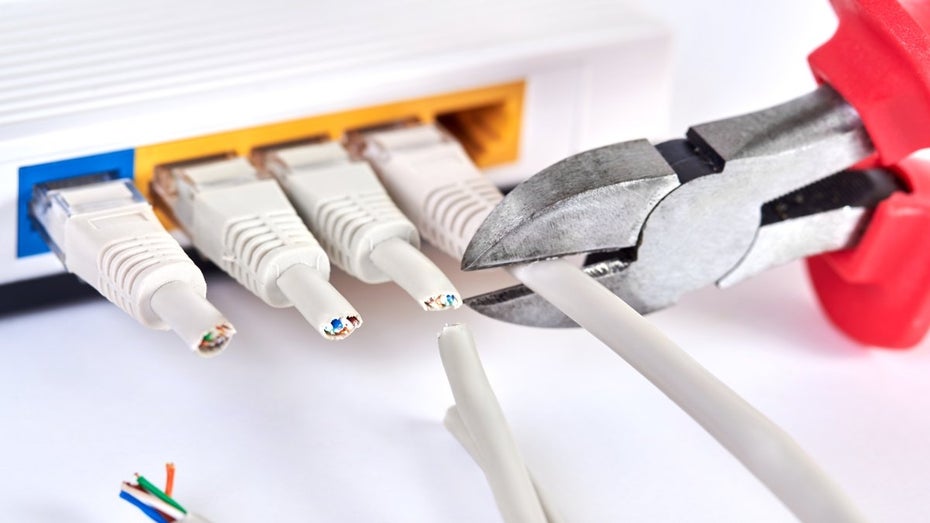
Als die Quelle gefunden war, haben sich die Techniker:innen in ein Auto gesetzt, sind zum Datenzentrum des anderen Unternehmens gefahren und haben dort das betroffene Gerät aufgespürt. Einer der Techniker nahm einfach eine Schere in die Hand und schnitt das Kabel des Routers durch. Simon meint, dass sie auch den Router ebenso erst hätten herunterfahren können. Aber dieser Weg war schneller: „Es gibt nichts, was das Durchschneiden eines Kabels ersetzt.“
Der Router wurde mitgenommen und in einer isolierten Testumgebung reaktiviert. Allerdings waren die Angreifer:innen dann nicht mehr zu finden. Laut Simon hatten sie lediglich Zugang zu äußeren Netzwerken, sind aber nie an Kundendaten herangekommen. Heute erinnert das abgeschnittene Kabel in einem Bilderrahmen an den Vorfall. Darüber steht: „Von Grund auf wachsam, sicher durch Handeln. Salt Typhoon 2024.“
Anzeige
Die schlimmsten Security-Patzer
Dieser Artikel wurde ursprünglich am 20.08.2026 veröffentlicht, interessiert jedoch immer noch sehr viele unserer Leser:innen. Deshalb haben wir ihn aktualisiert und hier nochmals zur Verfügung gestellt.
Startseite